Conecte um tenant
Conecte e autorize cada tenant Microsoft individualmente. Informe as contas ou os aplicativos necessários para as verificações correspondentes.
O remivis mostra aplicativos, permissões e configurações. Nove áreas de inventário e onze verificações do Entra ID dão à sua equipe uma base para entender os achados e acompanhar as ações.
Para MSPs e equipes internas de TI. O piloto ainda não está disponível ao público.
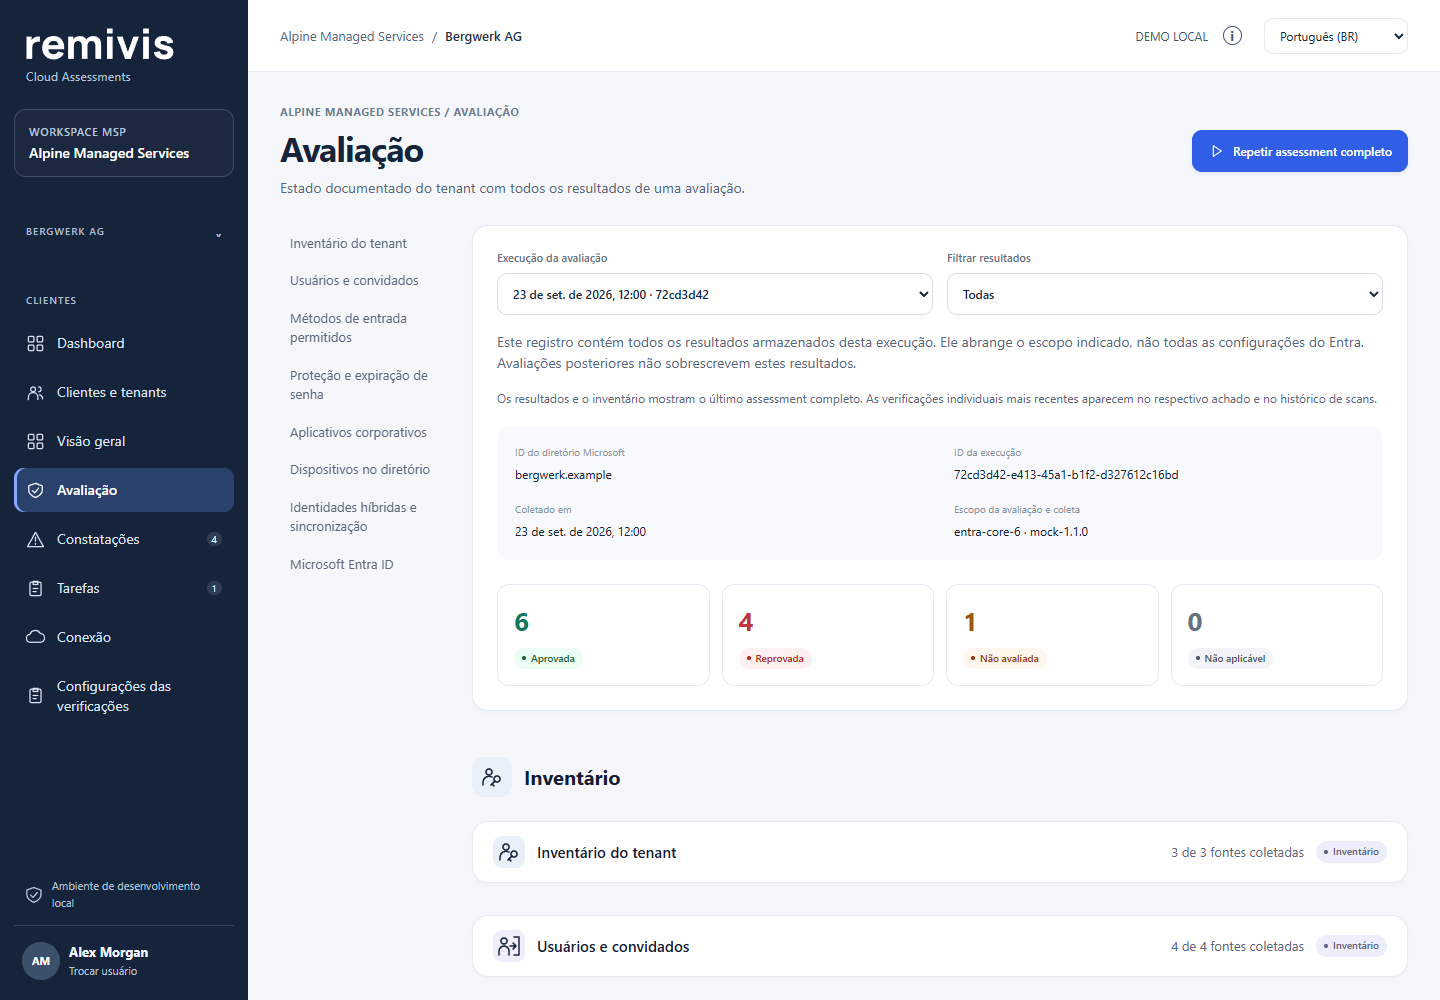
Nesta demo, ENTRA-007 está como “Não avaliada”: falta a declaração de quais contas são usadas no dia a dia. O remivis torna essa lacuna visível.
UM OLHAR SOBRE O INVENTÁRIO
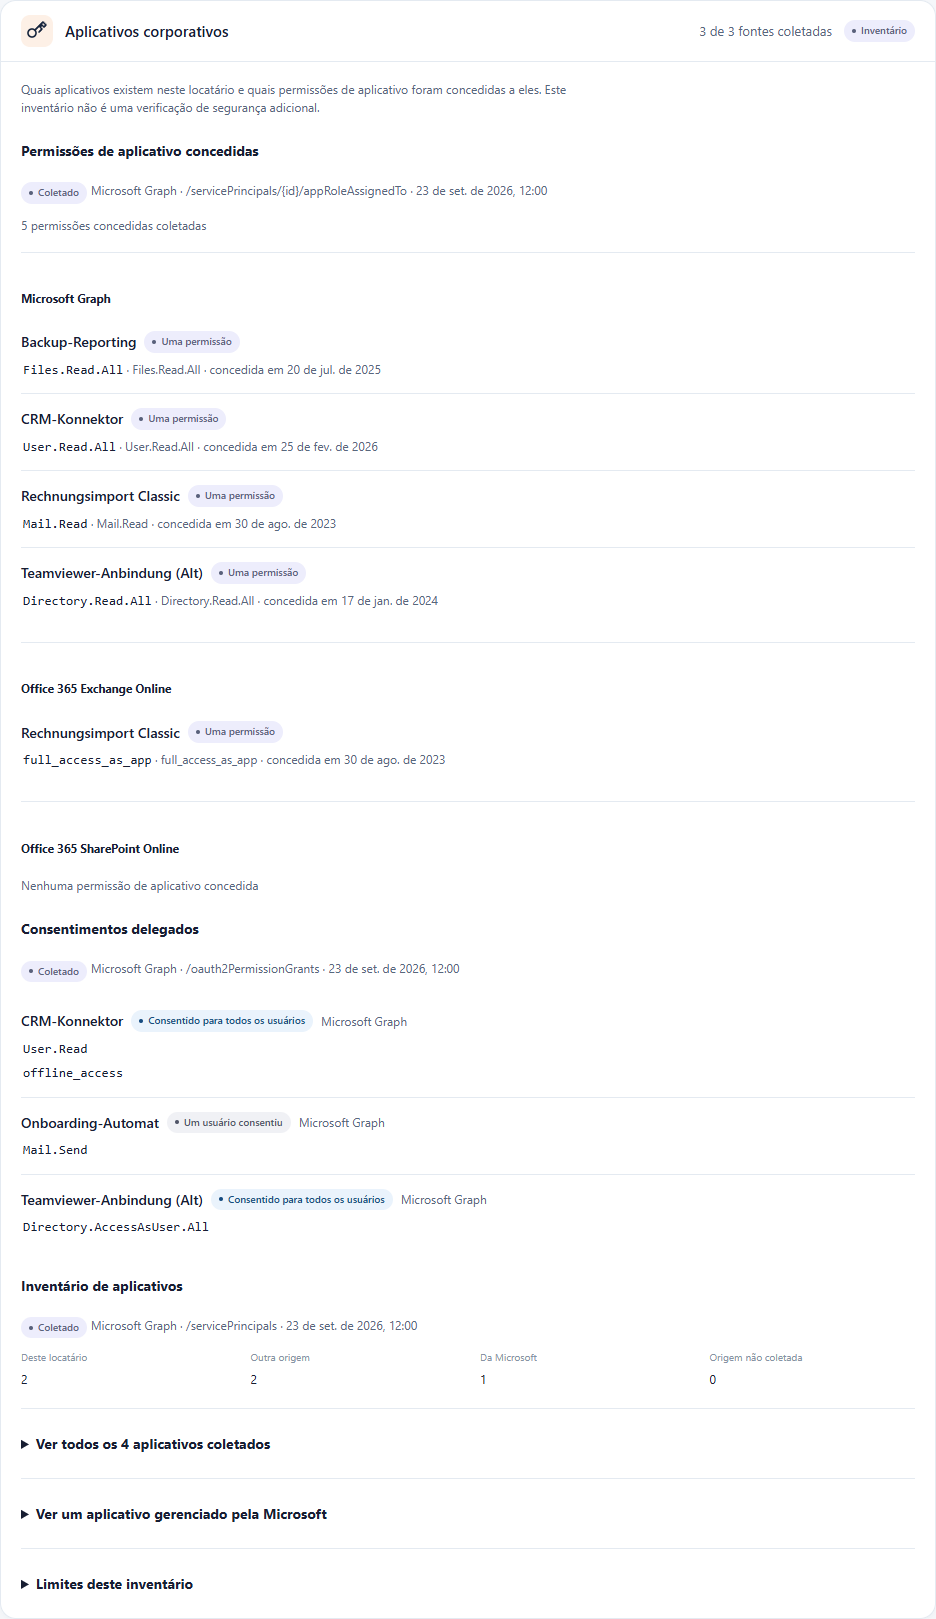
O aplicativo se chama “Rechnungsimport Classic”. A permissão foi concedida em 2023. Ele ainda precisa desse acesso hoje?
No tenant de demonstração, o remivis registra as permissões concedidas e quando foram concedidas. Assim, sua equipe tem uma base concreta para discutir a necessidade com os responsáveis.
O INVENTÁRIO
O foco atual: Microsoft Entra ID e suas configurações de diretório e políticas.
O inventário já é a maior parte da avaliação. Ele mostra o que está configurado e quais acessos foram concedidos. Além disso, onze verificações avaliam critérios claramente definidos.
Perfil, domínios e licenças.
Configurações de usuários, convidados e grupos, além de políticas de consentimento.
Aplicativos no tenant e as permissões de aplicativo concedidas a eles.
Métodos de autenticação permitidos no tenant.
Permissões consentidas para usuários individuais ou para todos os usuários.
Locais nomeados e forças de autenticação configuradas.
Proteção e validade de senhas por domínio.
Fluxo de consentimento do administrador e contatos técnicos.
Dispositivos registrados, seu estado de ingresso e os dados coletados sobre eles.
DISPOSITIVOS TAMBÉM FAZEM PARTE
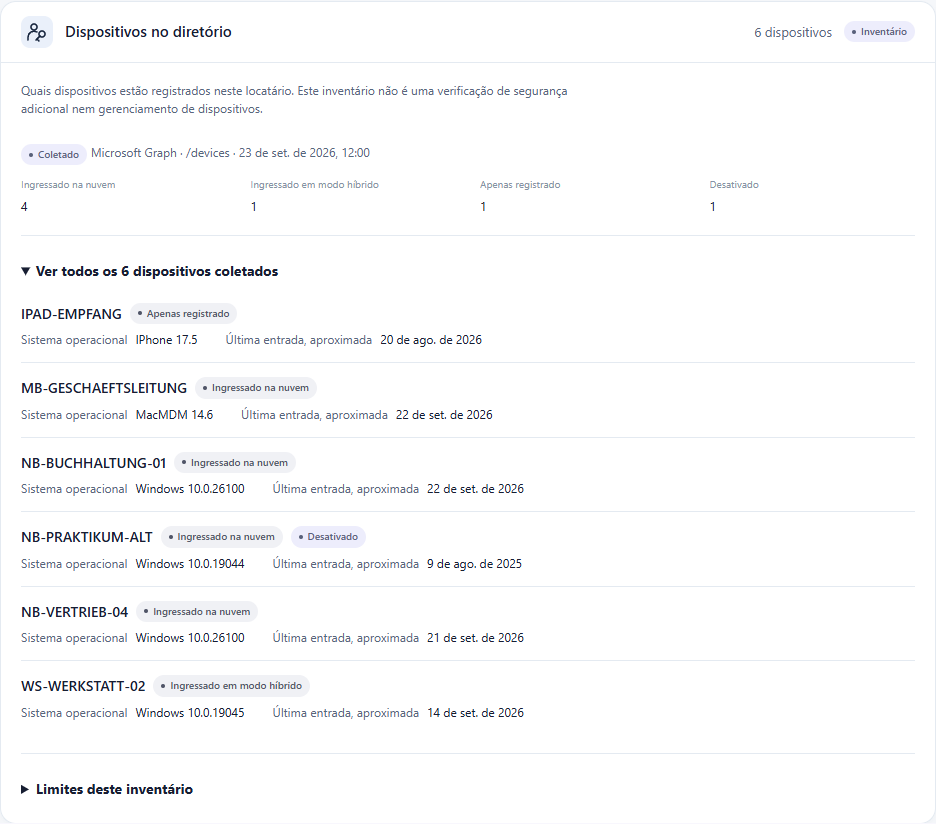
Um notebook antigo de estágio, um computador com ingresso híbrido, um tablet registrado: a demo mostra os dispositivos com seu estado de ingresso e as informações disponíveis.
Este é um inventário dos dispositivos do diretório. Não é gerenciamento de dispositivos nem uma avaliação do Intune.
ESCOPO DE ACESSO CLARO
Vocês autorizam cada tenant separadamente. O remivis usa permissões obrigatórias de leitura e permissões opcionais que podem ser escolhidas individualmente. Nenhuma permissão de escrita é solicitada.
DO ESTADO ATUAL À REAVALIAÇÃO
Cada resultado permanece vinculado à sua avaliação. A conclusão de tarefas e a verificação técnica são etapas distintas.
Conecte e autorize cada tenant Microsoft individualmente. Informe as contas ou os aplicativos necessários para as verificações correspondentes.
Analise o inventário junto com os resultados. Entenda os aplicativos, contas e políticas e veja quais critérios puderam ser avaliados.
Use as etapas práticas em “Correção”. Atribua tarefas a uma pessoa responsável, defina prioridades e implemente as alterações adequadas com a equipe.
Execute uma nova verificação para reavaliar os critérios definidos. Uma tarefa concluída, por si só, não comprova a resolução técnica de um problema.
ESTÁGIO ATUAL DO PRODUTO
Além do inventário, onze regras verificam áreas como contas, funções, MFA, proteção básica e registros de aplicativos. Cada verificação tem um critério definido e seus próprios pré-requisitos.
Esses resultados se referem à respectiva avaliação datada. “Em aberto” indica apenas o status de andamento de uma tarefa.
A DIREÇÃO DO PRODUTO
O inventário é a base para a geração de relatórios e as decisões fundamentadas previstas. Outras áreas da Microsoft estão previstas, cada uma com seu próprio escopo e validação.
PARA QUEM É O remivis?
O mesmo fluxo transparente atende a três contextos de trabalho diferentes.
Sua equipe interna de TI avalia o próprio tenant, interpreta os resultados e trabalha nas ações adequadas.
Vocês administram tenants de clientes individuais e ajudam esses clientes a entender e tratar os achados de forma direcionada.
Vocês administram vários tenants de clientes e tratam os resultados no contexto de cada cliente.
Cada tenant é conectado e autorizado individualmente. O remivis não descobre tenants de clientes automaticamente nem recebe uma autorização geral para todos os clientes.
BOAS PERGUNTAS. RESPOSTAS CLARAS.
O remivis é uma ferramenta de avaliação da nuvem Microsoft para MSPs, prestadores de serviços de TI e equipes internas de TI. Ele inventaria aplicativos, permissões e configurações, avalia critérios definidos do Entra ID e apoia o acompanhamento dos achados com tarefas e reavaliação. O acesso é somente leitura.
A versão atual inclui nove áreas de inventário, onze verificações básicas do Entra ID, tarefas e reavaliação. Dados, permissões de leitura, licenças e, em alguns casos, contas ou aplicativos declarados determinam o que pode ser coletado e avaliado. O piloto não é uma auditoria completa do Microsoft 365 nem uma certificação de conformidade.
Não. O piloto está em preparação. Você pode demonstrar interesse entrando na lista de espera. A inscrição não libera o acesso ao aplicativo.
Não. O remivis mostra todos os resultados: Aprovado, Achado, Não avaliado e Não aplicável. Cada resultado pertence a uma avaliação datada. Em aberto é um status de andamento de tarefa, não um resultado de avaliação.
Não. É necessária uma nova verificação para avaliar os critérios definidos em outro momento. Ela não confirma segurança completa nem comprova qual alteração causou uma melhoria.
A equipe responsável avalia e implementa as ações. O remivis lê as configurações da Microsoft e não realiza correções automáticas. Cada tenant precisa ser conectado e autorizado individualmente.
Não. O remivis coleta configurações de diretório e políticas, além de informações sobre permissões. Caixas de correio, arquivos, SharePoint e Teams não são consultados. Quando o remivis mostra a permissão Mail.Read de outro aplicativo, isso não significa que o próprio remivis leia o conteúdo das caixas de correio.
As permissões opcionais de leitura podem ser recusadas individualmente. A seção correspondente é então identificada como não coletada. O remivis não solicita permissões de escrita.
Não. O foco inicial é o Microsoft Entra ID, com as áreas de inventário e as onze verificações descritas aqui. O inventário de dispositivos, por exemplo, não é uma avaliação do Intune. Outras áreas da Microsoft não fazem parte do escopo disponível descrito aqui.
Estado do produto: · versão atual do produto
O PRÓXIMO PASSO
Para equipes de TI e MSPs que querem entender seu inventário e acompanhar os achados com evidências claras.
Piloto em preparação · Microsoft Entra ID